Quando Satoshi Nakamoto pubblicò il whitepaper, crittografi e programmatori provavano da decenni a costruire comunicazioni private, identità pseudonime e denaro digitale indipendente da un’autorità centrale. DigiCash, Hashcash, b-money, Bit Gold e RPOW non riuscirono a diventare quel denaro, ma ne gettarono le basi.
Per capire perché furono tentati bisogna partire da una domanda che viene prima del denaro: che cosa accade quando comunicazioni, identità e pagamenti diventano elettronici e ogni gesto può essere osservato da chi gestisce l’infrastruttura?
Questione di privacy
Quando messaggi, acquisti e pagamenti passano da una rete elettronica, ogni operazione lascia una registrazione e un’informazione su di noi che rimane in rete a disposizione di chiunque abbia motivo di cercarla: la banca sa che cosa abbiamo comprato, dove e quando; il fornitore di posta elettronica sa a chi e soprattutto cosa scriviamo. La rete registra ogni nostra interazione e la trasforma in un dato. Messi insieme, questi dati raccontano la vita, la quotidianità, le abitudini e le relazioni di una persona. Eric Hughes, tra i fondatori del movimento cypherpunk, non si aspettava che governi e grandi aziende rinunciassero spontaneamente a raccogliere queste informazioni, perché avevano e avranno sempre interesse a farlo.
Nel suo manifesto del 1993 Hughes chiedeva di proteggere la circolazione delle informazioni dalla loro diffusione oltre mittente e destinatario. Proponeva di ridurre alla radice ciò che si è costretti a condividere: ogni scambio dovrebbe rivelare soltanto quello che serve a portarlo a termine. Per far recapitare un messaggio, al servizio di posta elettronica, basta sapere dove mandarlo e ricevere il pagamento, non gli serve sapere il contenuto del messaggio affinché questo arrivi a destinazione. Un commerciante solitamente non ti chiede chi sei quando ti presenti alla cassa, non è un’informazione necessaria, ha bisogno solo che tu lo paghi.
In un sistema in cui le informazioni non vengono tutelate, la libertà personale di ogni individuo viene messa in discussione, perché la prima libertà lesa in un sistema così costituito è quella di poter decidere quando, quali e con chi condividere le proprie informazioni.
La privacy è necessaria per una società aperta nell’era elettronica. La privacy non è segretezza. Una questione privata è qualcosa che non si vuole far sapere a tutto il mondo, mentre una questione segreta è qualcosa che non si vuole far sapere a nessuno. La privacy è il potere di rivelarsi selettivamente al mondo.
— Eric Hughes, A Cypherpunk’s Manifesto
Privacy, dunque, non significa nascondere qualcosa, ma poter scegliere che cosa rivelare e a chi.
Nella vita privata significa mantenere la propria intimità personale e familiare al sicuro, nella vita sociale significa mantenere vivi i diritti alla libertà di pensiero, di parola e di azione e la sicurezza personale mentre li si esercita.
Lo strumento: la crittografia
Le tecnologie elettroniche minacciavano la privacy, ma secondo Hughes potevano anche offrirne una più forte di quella del passato, a patto che qualcuno costruisse gli strumenti necessari.
Il primo di questi strumenti era la crittografia, grazie alla quale un messaggio cifrato può essere letto solo da chi possiede la chiave giusta, e il servizio che lo trasporta lo consegna senza poterne conoscere il contenuto.
Per gran parte del Novecento, però, la crittografia moderna era rimasta affare di eserciti e servizi d’intelligence, e aveva un limite pratico: per comunicare in modo sicuro due persone dovevano prima scambiarsi una chiave segreta attraverso un canale protetto. Nel 1976 Whitfield Diffie e Martin Hellman pubblicarono una soluzione diversa, la crittografia a chiave pubblica. Ognuno possiede due chiavi collegate, una da diffondere liberamente e una da tenere per sé: chi vuole scrivermi cifra il messaggio con la mia chiave pubblica, e solo la mia chiave privata può decifrarlo. Non serve più scambiarsi un segreto in anticipo né affidarlo a qualcuno. Un ulteriore tassello fu aggiunto nel 1978 da Ronald Rivest, Adi Shamir e Leonard Adleman con la pubblicazione di RSA, un sistema che permette anche la firma di un messaggio con la chiave privata, mentre con quella pubblica chiunque può verificare chi l’ha scritto. Queste scoperte portarono la crittografia fuori dagli apparati e dentro il sapere pubblico. I loro autori non erano cypherpunk, ma il movimento, nato quindici anni dopo, poggiò sui loro risultati.
La cifratura, però, nasconde il contenuto, non la relazione tra i partecipanti. David Chaum se ne accorse presto: anche se nessuno può leggere un messaggio, chi osserva la rete vede comunque chi scrive a chi, quando e con quale frequenza, cioè proprio i dati che raccontano le relazioni di una persona. Nel 1981 Chaum pubblicò un lavoro con tre proposte. Le mix, nodi intermedi che ricevono messaggi cifrati a strati, li rimescolano e li inoltrano, così che chi osserva la rete non riesca ad abbinare chi entra a chi esce. Gli indirizzi di ritorno non tracciabili, che permettono di rispondere a un messaggio senza conoscere l’indirizzo reale di chi l’ha mandato. Gli pseudonimi digitali, chiavi pubbliche usate come identità, con cui firmare e costruirsi una reputazione senza usare il proprio nome anagrafico.
I cypherpunk scrivono codice
Nel settembre 1992 Eric Hughes, Timothy C. May e John Gilmore riunirono nell’area di San Francisco programmatori, crittografi e attivisti che si interrogavano sulle conseguenze sociali di queste tecnologie. Il nome lo scelse Jude Milhon: cypherpunk, un gioco di parole tra cipher, cifrario, e cyberpunk. Insieme agli incontri nacque una mailing list, che diventò il vero luogo di lavoro del gruppo: non un’organizzazione con un programma, ma un laboratorio aperto e internazionale in cui si discuteva, si litigava e si scriveva codice. Al primo incontro May lesse il suo Crypto Anarchist Manifesto, scritto nel 1988, in cui immaginava comunicazioni anonime, reputazioni legate a pseudonimi e mercati che gli Stati avrebbero faticato a controllare, senza nascondere che gli stessi strumenti potevano servire anche a scopi criminali.
L’idea che teneva insieme il gruppo era semplice: se governi e aziende non avrebbero mai concesso la privacy, bisognava costruirsela da soli. È il senso della formula più nota del movimento, “Cypherpunks write code”, i cypherpunk scrivono codice, che Hughes spiegava così nel suo manifesto:
Sappiamo che qualcuno deve scrivere il software per difendere la privacy e, poiché non possiamo avere la privacy se non ce l’abbiamo tutti, lo scriveremo noi. […] Sappiamo che il software non può essere distrutto e che un sistema ampiamente distribuito non può essere spento.
— Eric Hughes, A Cypherpunk’s Manifesto
Invece di chiedere a qualcuno di rispettare la nostra privacy, si scrive un programma che la protegge e lo si pubblica, così che chiunque possa usarlo e nessuno possa ritirarlo. Da qui nacquero i remailer, servizi che inoltravano la posta cancellando i dati del mittente, insieme a programmi di cifratura e ai primi progetti di contante elettronico. La differenza è concreta: un diritto che esiste perché è scritto in una legge non è un diritto inalienabile, non è un diritto naturale dell’uomo, è un diritto che dipende da chi, in un dato momento, deve farlo rispettare. Un programma ben costruito, invece, stabilisce matematicamente che cosa un intermediario può vedere e la sua capacità di azione, qualunque sia la sua volontà.
Le Crypto Wars: lo Stato contro la privacy
Se un messaggio cifrato può essere letto solo da chi possiede la chiave, non può leggerlo nemmeno chi ha il potere legale di intercettarlo. Per questo la diffusione della crittografia tra i cittadini portò a uno scontro diretto con lo Stato, che negli Stati Uniti prese il nome di Crypto Wars.
Il primo terreno di scontro fu l’esportazione. La crittografia forte era sottoposta alle stesse regole del materiale militare: distribuire all’estero un programma di cifratura, anche solo via Internet, poteva essere trattato come esportare munizioni. Nel 1991 Phil Zimmermann distribuì PGP, Pretty Good Privacy, un programma che permetteva a chiunque di cifrare e firmare i propri messaggi dal personal computer. Quando PGP circolò fuori dagli Stati Uniti, Zimmermann finì sotto un’indagine federale durata circa tre anni e chiusa nel 1996 senza incriminazione. Mentre l’indagine era aperta il rischio era concreto: in caso di condanna per esportazione illegale, ricordava Hal Finney sulla lista cypherpunk nel gennaio 1994, Zimmermann e altri avrebbero potuto affrontare dieci anni di carcere.
Il secondo fu il Clipper Chip, proposto nel 1993 dall’amministrazione Clinton: un dispositivo che cifrava le telefonate, ma con una copia delle chiavi depositata presso il governo, a cui le forze dell’ordine potevano accedere con un’autorizzazione legale. Il governo lo presentava come un equilibrio tra privacy e intercettazioni, ma un equilibrio del genere non esiste. La crittografia garantisce che una comunicazione possa essere letta solo da chi la scambia: se un terzo conserva una copia delle chiavi, quella garanzia è già venuta meno, per quanto rigorose siano le regole per usarla. O la comunicazione resta accessibile soltanto a mittente e destinatario, oppure qualcuno ha costruito un punto di accesso: una backdoor, una porta sul retro. E una backdoor pensata per l’autorità resta comunque una backdoor. Può essere usata per scopi diversi da quelli dichiarati, e un deposito che concentra le chiavi di tutte le conversazioni cifrate con quel sistema diventa un bersaglio di grande valore per chiunque riesca a violarlo. Nel 1994 Matt Blaze dimostrò che il meccanismo di accesso poteva essere aggirato continuando a cifrare, cioè che Clipper non garantiva nemmeno la funzione per cui era stato progettato.
Fortunatamente Clipper non si impose. Nel 1999 una corte d’appello diede ragione a Daniel Bernstein, che contestava l’obbligo di chiedere una licenza per pubblicare il proprio codice crittografico, e alla fine del decennio le restrizioni all’esportazione furono allentate. La battaglia, però, non si è mai chiusa: le richieste di accesso eccezionale alle comunicazioni cifrate continuano a ripresentarsi sotto altri nomi.
Il codice era lo strumento, ma da solo non bastava. Il 2 gennaio 1994 Hal Finney lo ricordò sulla lista a chi pensava di poter scrivere software e ritirarsi nel cyberspazio: Clipper, l’indagine su PGP e le minacce di vietare la crittografia erano battaglie giuridiche e politiche, e per avere libertà e privacy bisognava anche convincere gli altri che valesse la pena averle. Una tecnologia raggiunge il suo scopo solo se le persone la adottano e sono disposte a difenderla. Il codice poteva ridurre lo spazio della coercizione, ma non cancellava il mondo fisico in cui vivono le persone e funzionano le macchine.
Pagare senza essere schedati
Nel contesto descritto, anche i pagamenti, quando diventano digitali, cambiano natura: non sono più soltanto un passaggio di denaro, ma un insieme di informazioni collegate tra loro che dicono di noi molto più di quanto serva a concludere lo scambio. Con le carte e il commercio elettronico ogni acquisto passa da un intermediario che registra che cosa compriamo, dove e quando: esattamente le informazioni che il contante non lascia dietro di sé. Hal Finney lo scrisse già nell’agosto 1993: il passaggio ai pagamenti elettronici riduce la privacy, perché rende più facile registrare ogni transazione e permette di costruire dossier sulle abitudini di spesa di ciascuno di noi.
Per i cypherpunk era un buco nel sistema. Posso comunicare con uno pseudonimo, ma se ogni volta che pago passo da una banca che registra, autorizza e può bloccare il pagamento, la mia identità torna a galla. Senza un denaro digitale che funzionasse come il contante, attivisti, giornalisti, oppositori politici, dissidenti e chiunque avesse bisogno di proteggere la propria identità potevano proteggere ciò che dicevano, ma non il denaro che ricevevano e spendevano: ogni stipendio, ogni donazione, ogni acquisto li rendeva di nuovo identificabili. E chi non può ricevere né spendere denaro senza esporsi rischia di perdere l’accesso ai beni e ai servizi essenziali: a quel punto non è più in gioco soltanto la privacy, ma la libertà personale in tutti i suoi aspetti.
I tentativi di denaro digitale
Il primo a provarci fu David Chaum, che applicò ai pagamenti lo stesso ragionamento fatto per le comunicazioni. Nel 1982 descrisse le blind signatures, le firme alla cieca: la banca firma una banconota digitale senza vederne il contenuto e, quando la banconota torna indietro per il deposito, può verificare che è valida ma non può collegarla al prelievo da cui è partita. In pratica la banca sa che la moneta è buona, ma non può ricostruire il percorso che ha fatto. Per portare sul mercato questo contante elettronico, chiamato eCash, Chaum fondò DigiCash, che nel 1994 realizzò uno dei primi pagamenti elettronici in rete.
DigiCash dimostrò che pagamenti digitali e privacy potevano convivere, ma restava legato a una banca emittente: era lei a garantire la validità delle monete e a impedire che la stessa moneta venisse spesa due volte. Nel novembre 1998 la società presentò istanza di Chapter 11, la procedura statunitense per le imprese insolventi, e i suoi asset vennero venduti. La crittografia di Chaum funzionava; a fallire fu l’azienda, e con lei il progetto. Una moneta che dipende da una zecca privata segue il destino della zecca.
Gli altri tentativi non nacquero come continuazione di DigiCash, e alcuni non nacquero nemmeno come denaro. Nel 1992 Cynthia Dwork e Moni Naor proposero un modo per combattere lo spam: chiedere a chi invia un’email di far svolgere al proprio computer un calcolo abbastanza impegnativo, ma facile da controllare per chi la riceve. Per chi manda una sola email il costo è irrilevante; per chi ne manda milioni diventa proibitivo. Nel 1997 Adam Back annunciò sulla lista cypherpunk Hashcash, che rendeva pratico questo principio. Hashcash però era un francobollo contro gli abusi, non una moneta: non registrava chi possedeva che cosa, non permetteva di trasferire nulla e non risolveva il double spending, la doppia spesa, cioè il rischio che la stessa moneta venga spesa due volte. Bitcoin avrebbe ripreso questa proof-of-work, o prova di lavoro, affidandole un compito molto più ampio.
Nel 1998 Wei Dai, che si richiamava alla cripto-anarchia di May, pubblicò b-money, un denaro pensato per persone identificate soltanto da chiavi pubbliche. Nella prima versione ogni partecipante teneva una copia del registro di tutti i conti, e le nuove monete nascevano risolvendo problemi di calcolo. Dai stesso però riconobbe che non poteva funzionare, perché richiedeva un canale di comunicazione anonimo, sincrono e impossibile da bloccare. Nella seconda versione i conti erano affidati a un gruppo di server che versavano un deposito a garanzia del proprio comportamento, ma restavano aperte tre questioni: come mettere d’accordo i registri, come misurare il lavoro e quante monete emettere.
Nick Szabo immaginò Bit Gold: pezzi digitali prodotti con calcoli costosi, marcati con data e ora, concatenati l’uno all’altro e registrati come titoli di proprietà presso più server. Erano scarsi perché produrli richiedeva lavoro, e chiunque poteva verificarne la storia. Szabo scrisse nel 2011 di aver avuto l’idea nel 1998, ma la descrizione pubblica principale è del dicembre 2005. Bit Gold lasciava aperto il problema della fungibilità: un pezzo prodotto anni prima con computer diversi non vale automaticamente quanto uno prodotto oggi, e i mercati avrebbero dovuto valutarli e raggrupparli.
Nel 2004 Hal Finney costruì RPOW, Reusable Proofs of Work, prove di lavoro riutilizzabili. Con RPOW una proof-of-work prodotta con Hashcash diventava un token, un gettone digitale trasferibile: chi lo riceveva lo presentava a un server, che controllava che non fosse già stato speso e lo sostituiva con uno nuovo. Il server girava su un hardware speciale, un coprocessore IBM 4758 capace di dimostrare quale software stesse eseguendo, così gli utenti potevano verificare che il gestore non creasse token a piacimento. RPOW funzionava, ma il controllo del double spending restava nelle mani di un server centrale: bisognava fidarsi meno, ma bisognava ancora fidarsi.
Tutti questi progetti inciampavano sullo stesso ostacolo: il double spending. Una moneta digitale è fatta di informazioni, e le informazioni si copiano come qualsiasi file: chi la possiede può duplicarla e pagare due persone diverse con la stessa moneta. La firma digitale dimostra che entrambi i pagamenti vengono da lui, ma non dice quale dei due sia valido. Una zecca risolve il problema scegliendo il pagamento arrivato per primo, ma in cambio ogni pagamento dipende da lei: può rifiutare un utente, cambiare le regole, creare nuove monete, collegare le identità o essere costretta a chiudere. Mancava ancora una rete aperta in cui persone che non si conoscono potessero mettersi d’accordo su un’unica storia dei pagamenti, senza che qualcuno la stabilisse per tutti.
| Anno | Progetto | Cosa introduceva | Cosa restava aperto |
|---|---|---|---|
| 1982 | eCash e DigiCash, David Chaum | Le firme alla cieca: la banca verifica la moneta ma non può collegarla al prelievo. DigiCash porta l’eCash in rete nel 1994 | Una banca emittente garantiva le monete e impediva la doppia spesa: nel 1998 la società fallì e il progetto con lei |
| 1997 | Hashcash, Adam Back | Rende pratica la proof-of-work proposta da Dwork e Naor nel 1992 contro lo spam: un calcolo costoso da svolgere e facile da controllare | Era un francobollo, non una moneta: non registrava chi possedeva che cosa, non trasferiva nulla, non risolveva la doppia spesa |
| 1998 | b-money, Wei Dai | Un denaro per persone identificate solo da chiavi pubbliche, con un registro condiviso dei conti e monete create risolvendo problemi di calcolo | Come mettere d’accordo i registri, come misurare il lavoro e quante monete emettere |
| 2004 | RPOW, Hal Finney | Prove di lavoro trasferibili come gettoni, su un server che gli utenti potevano verificare | Il controllo della doppia spesa restava nelle mani di un server centrale |
| 2005 | Bit Gold, Nick Szabo | Pezzi digitali scarsi perché costosi da produrre, marcati nel tempo e concatenati, con una storia verificabile da chiunque | La fungibilità: un pezzo prodotto anni prima non vale automaticamente quanto uno prodotto oggi |
| 2008 | Bitcoin, Satoshi Nakamoto | Una rete aperta che si accorda su un’unica storia dei pagamenti con la proof-of-work, senza una zecca | La privacy: il registro è pubblico, Bitcoin è pseudonimo e non anonimo |
Bitcoin chiude il circuito
Il 31 ottobre 2008 Satoshi Nakamoto presentò sulla Cryptography Mailing List, un ambiente vicino ma distinto dalla lista cypherpunk originaria, “un nuovo sistema di contante elettronico completamente peer-to-peer, senza una terza parte fidata”. Era la risposta all’ostacolo su cui si erano fermati tutti i tentativi precedenti: impedire il double spending senza affidarsi a una zecca.
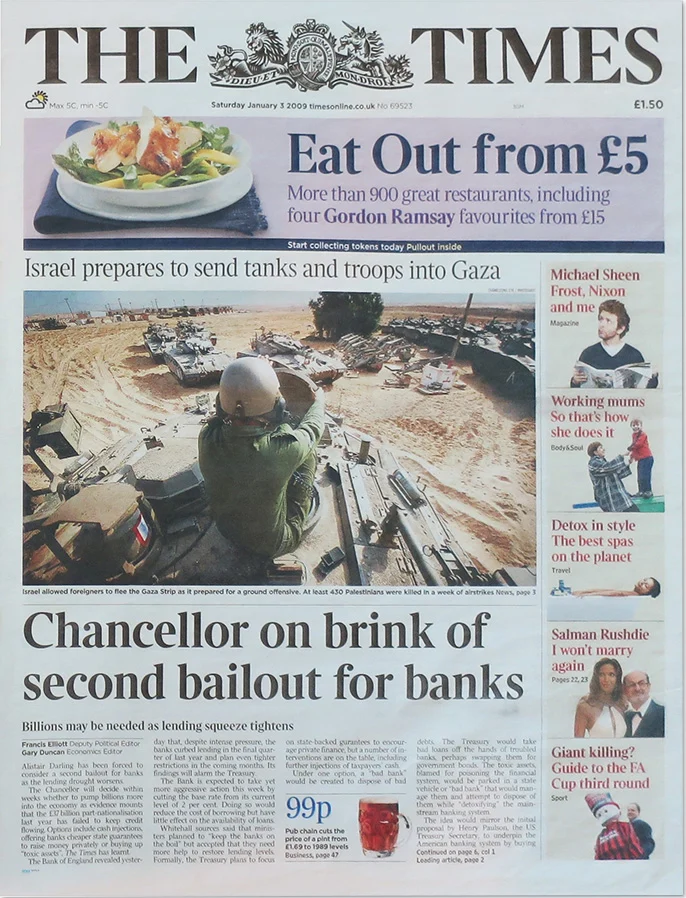
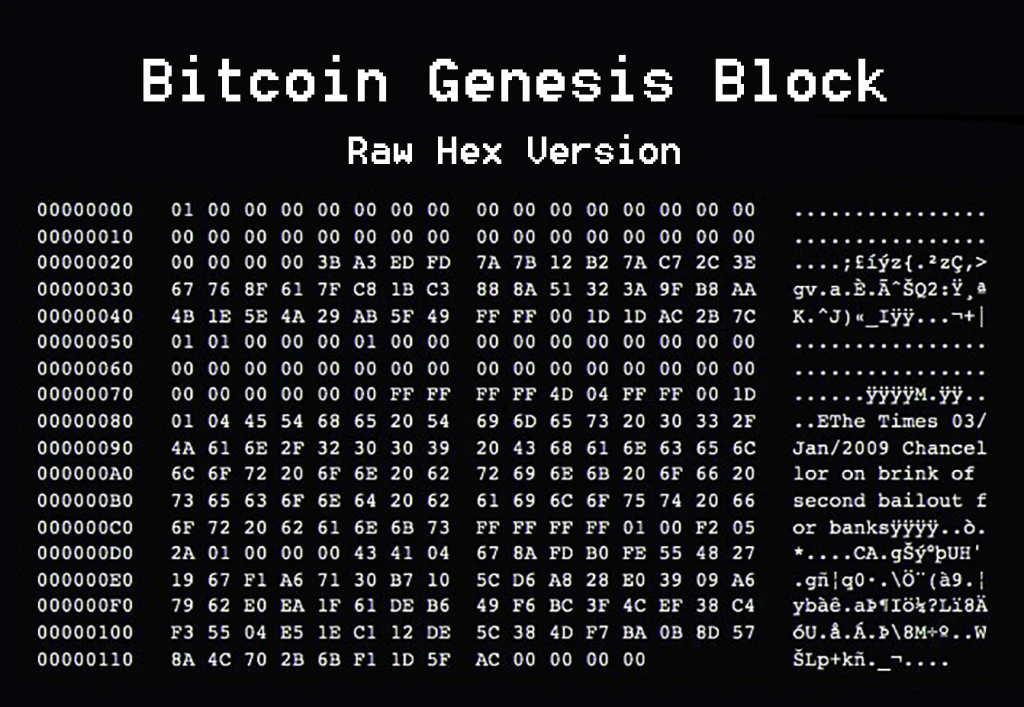
Se nessuno tiene i conti per tutti, ognuno deve poterli controllare da sé: per sapere che una moneta non è già stata spesa bisogna conoscere la storia completa dei pagamenti, e per questo in Bitcoin le transazioni sono pubbliche. Resta da stabilire quale pagamento sia arrivato prima, il compito che nei sistemi precedenti spettava alla zecca. Bitcoin lo affida alla proof-of-work: i miner raccolgono le transazioni in blocchi e, per aggiungerne uno, devono spendere lavoro di calcolo, la stessa idea di Hashcash. Ogni blocco contiene l’hash del blocco precedente, un’impronta digitale di pochi caratteri che cambia se si modifica anche un solo dato, e così i blocchi formano una catena: è la blockchain, il registro pubblico di tutti i pagamenti. Il whitepaper la descrive come un timestamp server, un servizio di marcatura temporale: ogni blocco dimostra che quelle transazioni esistevano in quel momento, e ogni nuovo blocco rafforza quelli precedenti. L’idea di concatenare dati marcati nel tempo veniva dagli studi di Stuart Haber e Scott Stornetta sui timestamp dei documenti digitali, che il whitepaper cita, e l’aveva già ripresa Bit Gold; la parola blockchain, invece, nel whitepaper non compare ancora, e Satoshi parla semplicemente di catena di blocchi. Riscrivere un pagamento passato significherebbe rifare tutto il lavoro accumulato dopo di lui e superare la rete, che intanto continua ad avanzare. L’ordine dei pagamenti non lo decide nessuno: emerge dal lavoro di chiunque partecipi.
Qui si vede perché Bitcoin risponde al problema dei cypherpunk e non soltanto a quello tecnico. La zecca era pericolosa per ciò che poteva fare: rifiutare un utente, cambiare le regole, creare nuove monete, essere costretta a chiudere. In Bitcoin ciascuno di questi poteri si disperde. I miner non autorizzano nessuno: raccolgono le transazioni che circolano nella rete, e un pagamento ignorato da uno può essere incluso da un altro. I nodi non si fidano dei miner: controllano ogni blocco e scartano quelli che violano le regole, per quanto lavoro contengano. Le nuove monete nascono come ricompensa per chi aggiunge un blocco, secondo un programma di emissione scritto nelle regole e noto a tutti, con una difficoltà che si adegua da sola per mantenere costante il ritmo dei blocchi: nessuno può crearne di più senza che i nodi rifiutino il suo blocco. E non esiste un centro da chiudere. Erano proprio le questioni su cui b-money e Bit Gold si erano fermati: chi produce le monete, quante, e perché dovrebbe rispettare le regole. Il whitepaper risponde con gli incentivi: chi riuscisse a mettere insieme più potenza di calcolo di tutti i nodi onesti dovrebbe trovare più conveniente usarla per seguire le regole, che lo ripagano dei costi sostenuti con nuove monete, piuttosto che per danneggiare il sistema da cui dipende il valore di quelle stesse monete.
Firme, hash, proof-of-work e reti peer-to-peer esistevano già, e nessuno di questi elementi, preso da solo, bastava. La novità di Bitcoin sta nel modo in cui validazione, ordine nel tempo, lavoro, emissione e incentivi si sostengono a vicenda.
Per chi lo usa, la conseguenza è concreta. Per spendere non serve dire chi sei, basta dimostrare di controllare una chiave; per ricevere o trasferire valore non serve il permesso di nessuno; regole e software sono pubblici e chiunque può verificarli. È la libertà che i cypherpunk cercavano: non concessa da un’autorità, ma garantita dal modo in cui il sistema è costruito. Satoshi stesso lo disse il 6 novembre 2008, rispondendo a chi gli obiettava che nella crittografia non si trova la soluzione ai problemi politici: “Sì, ma possiamo vincere una battaglia importante nella corsa agli armamenti e conquistare un nuovo territorio di libertà per diversi anni”. I governi, aggiunse, sono bravi a tagliare la testa alle reti controllate da un centro, come Napster, mentre reti puramente peer-to-peer come Gnutella e Tor sembrano reggere.
Sulla privacy, però, la strada è diversa da quella di Chaum: eCash teneva la banca ma le impediva di collegare prelievo e pagamento, Bitcoin elimina la banca ma rende pubblico il registro. Le chiavi non contengono un nome, ma transazioni e importi sono visibili a tutti. Bitcoin è pseudonimo, non anonimo: la privacy va costruita con comportamenti e strumenti specifici, ed è la parte del problema cypherpunk ancora aperta.
Bitcoin non ha chiesto a una nuova istituzione di amministrare meglio il denaro digitale: ha ridotto il bisogno di un’istituzione che lo amministri. Non è un prodotto finanziario nato per reagire alla crisi del 2008, né una tecnologia generica da mettere nel catalogo crypto. Nasce dalla stessa convinzione che muoveva i cypherpunk: i diritti fondamentali dell’individuo, la riservatezza, la libertà di parola, il potere di scegliere che cosa rivelare e a chi, non possono dipendere dalla benevolenza di chi controlla l’infrastruttura, ma vanno difesi con strumenti che nessuno possa revocare.
Bitcoin porta questa difesa sul terreno del denaro, l’ultimo che restava scoperto. Il denaro non è soltanto un mezzo di pagamento: è lo strumento con cui le persone scambiano, risparmiano, progettano il futuro e fanno crescere una società, e chi lo controlla orienta una parte della vita di tutti.
Custodirlo e trasferirlo in autonomia significa riprenderci una parte della nostra libertà: non come concessione di qualcuno, ma come nostro diritto fondamentale.
Fonti
- Whitfield Diffie e Martin E. Hellman, New Directions in Cryptography, 1976; Ronald Rivest, Adi Shamir e Leonard Adleman, A Method for Obtaining Digital Signatures and Public-Key Cryptosystems, 1978.
- Eric Hughes, A Cypherpunk’s Manifesto, 9 marzo 1993.
- Timothy C. May, The Crypto Anarchist Manifesto, 1988; versione inviata alla lista nel 1992.
- Hal Finney, Digital Cash & Privacy, 19 agosto 1993; Politics vs Technology, 2 gennaio 1994.
- David Chaum, pubblicazioni su comunicazioni anonime, blind signatures ed eCash.
- Wired, DigiCash Outta Cash, 6 novembre 1998.
- Cynthia Dwork e Moni Naor, Pricing via Processing or Combatting Junk Mail, CRYPTO ’92.
- Adam Back, archivio Hashcash, 1997-2002.
- Stuart Haber e W. Scott Stornetta, How to Time-Stamp a Digital Document, Journal of Cryptology, vol. 3, n. 2, 1991, citato nel whitepaper di Bitcoin.
- Wei Dai, b-money, 1998.
- Nick Szabo, Bit Gold e altri testi, 2005; Bitcoin, what took ye so long?, 2011.
- Hal Finney, RPOW — Reusable Proofs of Work, 2004; Adam Back, discussione su RPOW, 2004.
- Casa Bianca, annuncio del Clipper Chip, 1993; NIST, FIPS 185, 1994.
- Matt Blaze, Protocol Failure in the Escrowed Encryption Standard, 1994.
- Electronic Frontier Foundation, Bernstein v. US Department of Justice.
- Satoshi Nakamoto, annuncio alla Cryptography Mailing List, 31 ottobre 2008; Bitcoin: A Peer-to-Peer Electronic Cash System, 2008; messaggio del 6 novembre 2008.
- Hal Finney, prima valutazione pubblica di Bitcoin, 7 novembre 2008.
- Studio documentale completo sui cypherpunk, Officina Editoriale BitCal, 2026.